Открыть «IP» — «Firewall» — вкладку «Filter Rules».
Нажать «Add new» для добавления нового правила.
Архивы рубрик:Железо
Mikrotik CLI
Приведу некоторые примеры команд:
ПОЛЬЗОВАТЕЛИ.
По умолчанию для входа используется логин admin без пароля.
Добавление пользователя:
use add name=имя password=пароль group=full
Отключаемся чтобы зайти под новым пользователем:
quit
Отключение пользователя:
user disable admin
Просмотр пользователей:
user print
ИНТЕРФЕЙСЫ.
Просмотр интерфейсов:
interface print
Активация интерфейса:
interface enable 0
Назначение интерфейсу IP адреса:
ip address add address 172.17.1.199/24 interface ether1
Просмотр IP адресов:
ip address print
Изменение MTU интерфейсов:
interface set 0,1,2 mtu=1500
Изменение mac адреса интерфеса:
/interface ethernet set ether1 mac-address=00:01:02:03:04:05
Сброс mac адреса интерфеса:
/interface ethernet reset-mac ether1
Установка шлюза по умолчанию:
ip route add gateway=172.16.1.131
Просмотр маршрутов:
ip route print
Устанавливаем первичный и вторичный адреса DNS серверов:
ip dns set primary-dns=8.8.8.8 secondary-dns=8.8.4.4 allow-remote-requests=yes
Просмотр DNS параметров:
ip dns print
БЕСПРОВОДНЫЕ ИНТЕРФЕЙСЫ.
Просмотр беспроводных интерфейсов:
/interface wireless print
ВРЕМЯ.
Установка часового пояса:
system clock set time-zone=+2
Установка ip адреса ntp сервера с которым будет сверяться время:
system ntp client set enabled=yes primary-ntp=172.16.1.131
Просмотр времени:
/system clock print
ФАЕРВОЛ.
Настройка маскарадинга, чтобы чтобы внутренняя сеть не была видна с WAN порта:
ip firewall nat add chain=srcnat action=masquerade out-interface=интерфейс провайдера
Просмотр правил:
ip firewall filter print
Пример ограничения количества соединений с одного IP:
/ip firewall rule forward add protocol=tcp tcp -options=syn-only connection-limit=5 action=drop
Пример блокировки всех TCP пакетов идущих на порт 135:
/ip firewall rule forward add dst -port=135 protocol=tcp action=drop
Пример проброса портов:
/ip firewall dst-nat add action=nat protocol=tcp dst-address=10.0.0.217/32:80 to-dst-address=192.168.0.4
СИСТЕМА:
Просмотр стандартных настроек:
/system default-configuration print
Сброс настроек:
/system reset-configuration
Просмотр истории:
/system history print
СЛУЖБЫ.
Просмотр служб:
/ip service print
ПРОЧЕЕ.
Переход на уровень выше:
/
Выполнение команды из другого уровня без смены текущего:
/.
Помощь:
?
Настройка маршрутизатора с помощью мастера настроек:
setup
Пинг:
ping 192.168.1.2 count 3 size 512
Ctrl+X — вход и выход из безопасного режима.
Официальная страница загрузок http://www.mikrotik.com/download
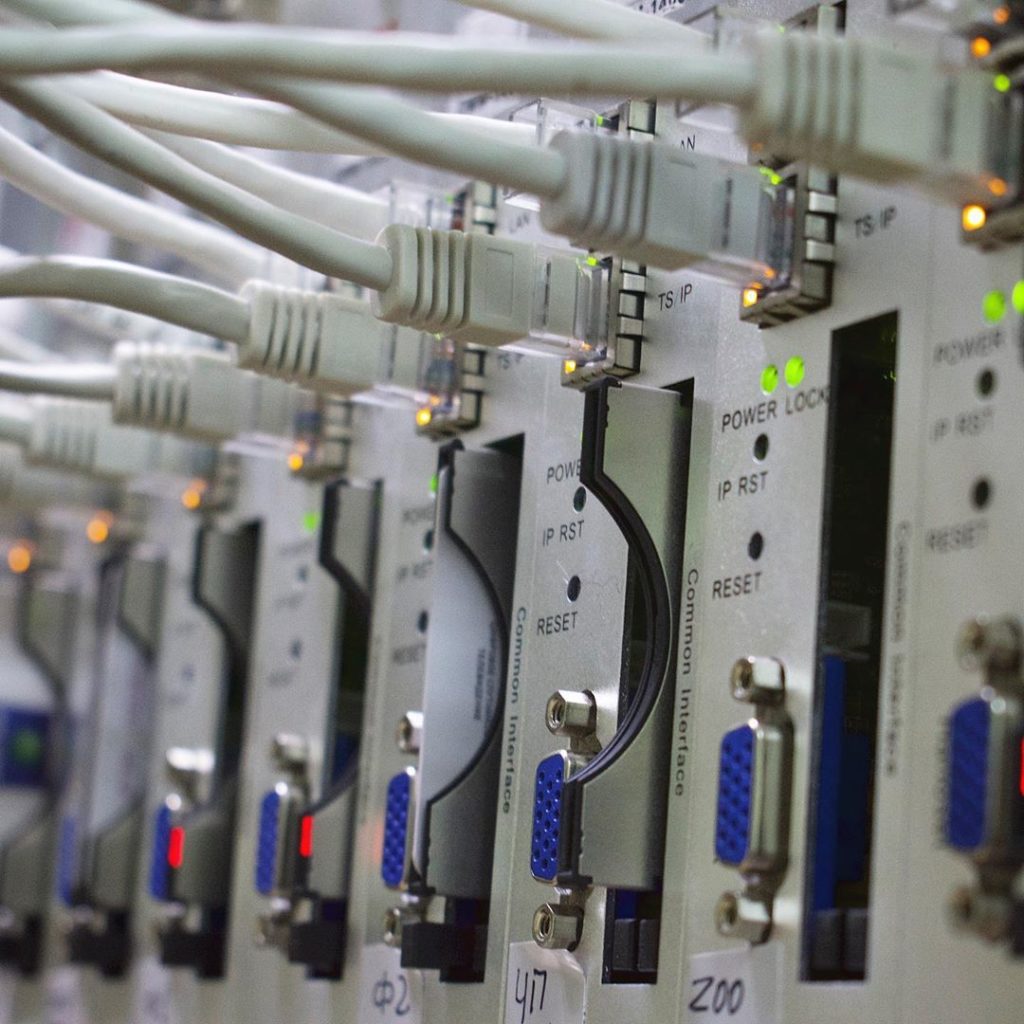
Обновление прошивки тюнеров PBI DMM-1400P
Прошивал однажды тюнера PBI DMM-1400P-S2 на 32 и 6 каналов.
Обновление прошивки DYNAMIX HP-52/M
За пример взял модель DYNAMIX HP-52/M (мастер) и модемы 3210 и 3310.
Модем 3110 может заработать с мастером DYNAMIX HP- 52/M, но некорректно, с очень низкой скоростью и драйвер указанный ниже на него ставить нельзя!
Стандартный IP: 192.168.1.1, логин и пароль admin/admin.
Прошивку мастера желательно обновить, драйвер обновляется в зависимости от версий установленных модемов (slave), так как они могут быть старее версии мастера, на практике новые версии драйверов на старых модемах у нас не заработали.
Драйвер модема обновляется через меню мастера, у модемов нету веб-интерфейса.
После обновления прошивки настройки не сбрасываются.
Драйвер и прошивку для DYNAMIX HP- 52/M можно скачать по ссылкам:
Обновление прошивки цифрового кабельного приемника Rafale
На примере я взял модель Rafale C-0418.
Читать далее «Обновление прошивки цифрового кабельного приемника Rafale»Прошивка TP-LINK TL-WR741ND(KS) V4 от Kyivstar
Для примера взят беспроводной маршрутизатор TP-LINK TL-WR741ND (KS) Ver:4.20
Для версии 4.24 данная инструкция также подходит, проверено.
Будем обновлять прошивку маршрутизатора с киевстаровской на последнюю официальную.
Настройка SNMP Traps в Linux
Приведу пример установки SNMP и ловли SNMP traps в Ubuntu Server.
Читать далее «Настройка SNMP Traps в Linux»Блокировка DHCP пакетов на D-Link DES-38xx
Ничего сложного, просто создаем ACL правило, благодаря которому на определенных портах коммутатор будет отбрасывать либо пропускать пакеты которые идут на 67 порт клиента от DHCP сервера и таким образом он не получит IP от ненужных DHCP серверов.
Читать далее «Блокировка DHCP пакетов на D-Link DES-38xx»Настройка коммутатора Foxgate S6224-S2
Приведу пример команд конфигурации коммутатора Foxgate-6224-S2, для других коммутаторов команды почти аналогичны.
Вход в режим конфигурации:
enable
config

hostname имя
sysLocation UA
sysContact [email protected]
Шифруем все пароли:
service password-encryption
Включаем/выключаем доступ по telnet:
telnet-server enable
no telnet-server enable
Устанавливаем параметры вреени:
sntp polltime 14400
sntp server x.x.x.x
clock timezone Kiev add 2 0
Настроим snmp сервер:
snmp-server enable
snmp-server securityip 192.168.0.5
snmp-server securityip 172.16.99.99
snmp-server community ro 0 public
Настройка защиты от петель:
loopback-detection interval-time 5 3
loopback-detection control-recovery timeout 300
interface ethernet 1/1-24
loopback-detection control shutdown/block
exit
interface ethernet 1/26
loopback-detection control shutdown/block
exit
show loopback-detection
debug loopback-detection
no debug loopback-detection
Устанавиливаем пароль коммутатора:
enable password 0 пароль
Устанавливаем пароль пользователя:
username admin privilege 15 password 0 пароль
authentication line vty login local
Пример удаления пользователя:
no username имя
Включение веб-сервера:
ip http server
authentication line web login local
Создаем отдельный vlan для управления:
vlan 5
name Core
!
Назначаем коммутатору IP в управляемом влане:
interface Vlan5
ip address 192.168.1.5 255.255.255.0
!
Указываем стандартный шлюз:
ip default-gateway 192.168.0.1
Удаление стандартного ip (обычно это 192.168.1.1) во vlan1:
interface Vlan1
no ip address
!
no interface vlan 1
Создаем vlan сети пользователей:
vlan 4
name Local
!
Создаем мультикаст vlan:
vlan 229
!
Настройка igmp snooping в качестве IPTV querier:
show ip igmp snooping
Включаем контроль мультикаст-потока:
multicast destination-control
Включаем igmp snooping:
ip igmp snooping
Указываем что vlan 229 является мультикастовым:
ip igmp snooping vlan 229
Включаем функцию querier:
ip igmp snooping vlan 229 l2-general-querier
Указываем что querier и есть наш коммутатор:
ip igmp snooping vlan 229 l2-general-querier-source 192.168.1.5
Включаем функцию immediately-leave:
ip igmp snooping vlan 229 immediately-leave
Указываем версию querier, 2 наиболее поддерживаемая, особенно клиентскими роутерами:
ip igmp snooping vlan 229 L2-general-querier-version 2
no ip igmp snooping vlan 229 limit
config t
ip igmp snooping vlan 229 limit group 300 source 200
ip igmp snooping vlan 229 query-interval 130
ip igmp snooping vlan 229 query-mrsp 18
ip igmp snooping vlan 229 query-robustness 3
ip igmp snooping vlan 229 report source-address 10.1.1.1
ip igmp snooping vlan 229 suppression-query-time 270

sh ip igmp snooping vlan 229 groups
Настройки портов:
Interface Ethernet0/0/1
storm-control broadcast 63
switchport access vlan 4
loopback-detection control shutdown
!
Interface Ethernet0/0/24
storm-control broadcast 63
switchport access vlan 229
loopback-detection control shutdown
!
Чтобы отключить или изменить режим скорости порта:
Interface Ethernet0/0/1
spped-duplex
!
25 порт делаем транковым так как он будет магистральным и по нему будет ходить несколько vlan:
Interface Ethernet0/0/25
switchport mode trunk
!
Выходим из режима config и сохраняем конфигурацию:
exit
write
Пример просмотра логов:
show logging buffered level warnings
Пример копирования конфигурации на tftp сервер:
copy startup.cfg tftp://192.168.1.1/foxgate_startup.cfg
Смотрите также:
Блокировка DHCP серверов на коммутаторах FoxGate
Как ловить широковещательный флуд на коммутаторах FoxGate
Get FDB from D-Link switches
Скрипт считывания таблицы мак адресов с управляемых коммутаторов D-Link.
Чтобы это работало, необходимо поместить код в файл и выполнить его в Unix системе.
#!/bin/bash

HOST=$1
PORTPARAM=$2

if [[ -n "$PORTPARAM" && ( "$PORTPARAM" -lt 0 || "$PORTPARAM" -gt 24 ) ]]; then
    echo "Error port number!"
    exit
fi

for string in `snmpwalk -v 2c -c public $HOST 1.3.6.1.2.1.17.7.1.2.2.1.2 -O qn|sed -e "s/^\.//g" -e "s/ /./g"`; do
    decmac=$(echo $string|awk -F "." '{print $15";"$16";"$17";"$18";"$19";"$20}')
    vlan=$(echo $string|awk -F "." '{print $14 }')
    mac=""
    for hex in `echo "obase=16; $decmac"|bc`; do
	if [ ${#hex} == "1" ]; then
	    hex="0"$hex
	fi
	if [ -z $mac ]; then
	    mac=$hex
	else
	    mac=$mac":"$hex
	fi
    done
    port=$(echo $string|awk -F "." '{print $21}')
    if [ -z "$PORTPARAM" ]; then
	printf $vlan"\t"$mac"\t"$port"\n"
    elif [ $PORTPARAM == $port ]; then
	printf $vlan"\t"$mac"\t"$port"\n"
    fi
done