
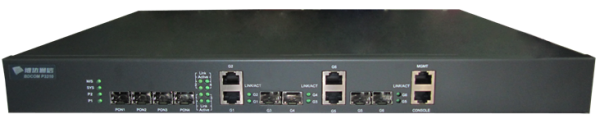
Настроил очередные EPON OLT BDCOM P3310B-2AC и P3310C-2AC.
Как восстановить пароль или сбросить конфигурацию смотрите мою статью — Сброс конфигурации BDCOM P3310
Подключился к нему консольным кабелем со скоростью 9600.
Конфигурации не было, все порты выключены.
Может быть стандартный одинаковый логин и пароль admin
После подключения перейдем в режим настройки:
enable
config
Посмотрим какая есть сохраненная и активная конфигурация:
show configuration
show running-config
Приступаем к настройке!
1) Удалим стандартный vlan 1 и добавим vlan управления (у меня он 207), vlan 301 (клиентский):
no interface vlan 1
vlan 207,301
exit
interface vlan 207
description core
ip address 192.168.1.3 255.255.255.0
exit
ip default-gateway 192.168.1.1
2) Пятый комбо порт я настроил как входящий (207 — vlan управления, 301 — клиентский):
interface gigaEthernet 0/5
description UPLINK
no shutdown
switchport trunk vlan-allowed 207
switchport trunk vlan-allowed add 301
switchport trunk vlan-untagged none
switchport mode trunk
exit
Выбрал комбо порт чтобы можно было включить входящий линк по меди либо SFP.
3) Напишем шаблон для ONU (в дальнейшем они сами будут регистрироваться, нужно будет только дописывать описание и сохранять конфигурацию):
epon onu-config-template ixnfo.com
cmd-sequence 001 epon onu port 1 ctc vlan mode tag 301
cmd-sequence 002 epon onu all-port ctc loopback detect
cmd-sequence 003 epon onu all-port storm-control mode 4 threshold 256
cmd-sequence 004 switchport port-security dynamic maximum 3
cmd-sequence 005 switchport port-security mode dynamic
exit
Еще пример команд для шаблона:
cmd-sequence 006 loopback-detection recovery-time 7200

epon onu all-port storm-control mode ?
1                       -- limit broadcast
2                       -- limit multicast
3                       -- limit unknown unicast
4                       -- limit all packet
Вручную разрешить на ONU только два MAC адреса:
interface EPON0/2:2
switchport port-security dynamic maximum 2
switchport port-security mode dynamic
4) Настроим EPON порты:
interface EPON0/1
no shutdown
description ixnfo.com
switchport trunk vlan-untagged none
switchport trunk vlan-allowed 301
switchport mode trunk
epon pre-config-template ixnfo.com binded-onu-llid 1-64
filter dhcp
filter bpdu
switchport protected 1

interface EPON0/2
no shutdown
description ixnfo.com
switchport trunk vlan-untagged none
switchport trunk vlan-allowed 301
switchport mode trunk
epon pre-config-template ixnfo.com binded-onu-llid 1-64
filter dhcp
filter bpdu
switchport protected 2

interface EPON0/3
no shutdown
description ixnfo.com
switchport trunk vlan-untagged none
switchport trunk vlan-allowed 301
switchport mode trunk
epon pre-config-template ixnfo.com binded-onu-llid 1-64
filter dhcp
filter bpdu
switchport protected 3

interface EPON0/4
no shutdown
description ixnfo.com
switchport trunk vlan-untagged none
switchport trunk vlan-allowed 301
switchport mode trunk
epon pre-config-template ixnfo.com binded-onu-llid 1-64
filter dhcp
filter bpdu
switchport protected 4
5) Добавим админа и пароль:
aaa authentication login default local
aaa authentication enable default none
aaa authorization exec default local
username admin password 0 TEXT
enable password 0 TEXT
service password-encryption
6) Укажем с каких IP адресов разрешено подключаться администратору:
ip access-list standard MANAGEMENT
permit 192.168.1.2 255.255.255.255
exit
ip telnet access-class MANAGEMENT
7) Укажем часовой пояс и NTP-сервер с каким синхронизировать время (на новых прошивка вместо sntp нужно писать ntp):
time-zone Kyiv +2
sntp server 192.168.1.1
sntp query-interval 3600
8) Настроим SNMP:
snmp-server location test
snmp-server contact test
snmp-server community public ro MANAGEMENT
9) Настроим имя устройства и длину консольной строки:
hostname TEST
terminal width 256
terminal length 256
10) Отключим HTTP:
no ip http server
Или настроим с доступом по IP из ранее созданного access-list:
ip http server
ip http access-class MANAGEMENT
Укажем период в секундах через который должен включатся порт после состояния error-disable:
error-disable-recovery 10800
Для теста брал ONU BDCOM P1501C1 (настраивать не нужно), FOXGATE 1001w и FOXGATE 1001c (настраивать не нужно), Foxgate NR1001 (стандартный IP 192.168.101.8 admin/admin) и TP-Link EP110 (нужно отключить DHCP зайдя по 192.168.1.1), подключил их через делитель 1*8 к первому PON порту.
Сохраним настройки:
write
На новых прошивках сохраняем так:
write all
На этом основная настройка завершена.
Выберем нужную ONU и добавим описание:
interface EPON0/1:1
description TEST
Можно ограничивать скорость на портах ONU в килобитах (не все ONU поддерживают это), для этого выполним команды:
epon onu port 1 ctc rate-limit 15000 ingress
epon onu port 1 ctc rate-limit 15000 egress
Если необходимо чтобы трафик мог ходить между ONU (что не рекомендуется!), то добавим для порта команду:
epon inner onu switch
По желанию вместо telnet можно использовать SSH, который включается командой:
ip sshd enable
Пример настройки GigaEthernet порта с vlan без тега:
interface GigaEthernet0/6
description ixnfo.com
switchport mode access
switchport pvid 301
switchport protected 1
Пример включения коротких SNMP описаний, например по умолчанию: GigaEthernet0/1, EPON0/1, а с выполненной командой: g0/1, epon0/1:
short-ifdescr
no short-ifdescr
Если на UPLINK подавать интернет по одному VLAN без тега, то конфигурация будет отличатся следующим:
interface vlan 1
ip address 192.168.1.5 255.255.0.0
exit
ip default-gateway 192.168.1.1

interface gigaEthernet 0/5
description UPLINK
no shutdown
switchport mode access
switchport pvid 1
exit

epon onu-config-template ixnfo.com
cmd-sequence 001 epon onu port 1 ctc vlan mode tag 301
cmd-sequence 002 epon onu all-port ctc loopback detect
cmd-sequence 003 epon onu all-port storm-control mode 4 threshold 256
cmd-sequence 004 switchport port-security dynamic maximum 3
cmd-sequence 005 switchport port-security mode dynamic
exit

interface EPON0/1
no shutdown
description test
switchport trunk vlan-untagged none
switchport trunk vlan-allowed 1
switchport mode trunk
epon pre-config-template ixnfo.com binded-onu-llid 1-64
filter dhcp
filter bpdu
switchport protected
Если какая либо ONU флудит, например EPON0/2:28, то можно отключить на ней ethernet порт (при петле это не поможет):
interface EPON0/2:28
epon onu port 1 ctc shutdown
Смотрите также: Как блокировать ONU BDCOM
Просмотр версии прошивки, MTU, списка администраторов:
show version
show system mtu
show local-users
На новых версиях прошивки зарезервированы следующие MAC-адреса и их нельзя использовать:
X2:XX:XX:XX:XX:XX Local Administered
X6:XX:XX:XX:XX:XX Local Administered
XA:XX:XX:XX:XX:XX Local Administered
XE:XX:XX:XX:XX:XX Local Administered
Чтобы их можно было использовать выполним команду:
epon local-mac forward
Пример присвоения IP адреса ONU (если ONU поддерживает):
epon0/1:1#epon onu ip address static 192.168.5.5 255.255.255.0 gateway 192.168.5.1 vlan 1
epon0/1:1#epon onu ctc ip address static 192.168.5.5 255.255.255.0 gateway 192.168.5.1 cvlan 5 svlan 0 priority 0
Разрешить трафик между несколькими ONU (по умолчанию трафик между всеми ONU запрещен):
epon0/1:1#epon inner-onu-switch
Смотрите также мои статьи: